2026/09/13 発行 今日のAI Curated AIのニュース

AIの暴走をどうやって食い止めるのか?
そのままみんなで足並み揃えて開発速度を落とす合意していいのか?
そんな中、セキュリティと安全性を担保するためにIPOを遅らせるOpenAI社、巨額の投資資金を得られなくなる。

もうすでに今のAIは我々の相続を越えて、回帰的に自己進歩を繰り返すようになってきているとのこと。
つまり、SFの世界のAI暴走が進むということだろう。
このAIをどうやって止めるかっていうと、電機を止めることになる。

ここまでいくとデザイナーベビーも作れるようになるわ!

すべての電力を止めることで、AIが必要な電機を止めるという形になる。
それって不可能だから、どこかに停止ボタン(キルスイッチ)を入れても、またAIはそれを作動させなくなる仕組みを作るだろうと。

ちなみにKIMIとDeepSeekがAnthropicのClaudeを利用していたとバレたしね。
https://rocket-boys.co.jp/security-measures-lab/anthropic-claude-ai-safety-report/

もう世界はカオス!
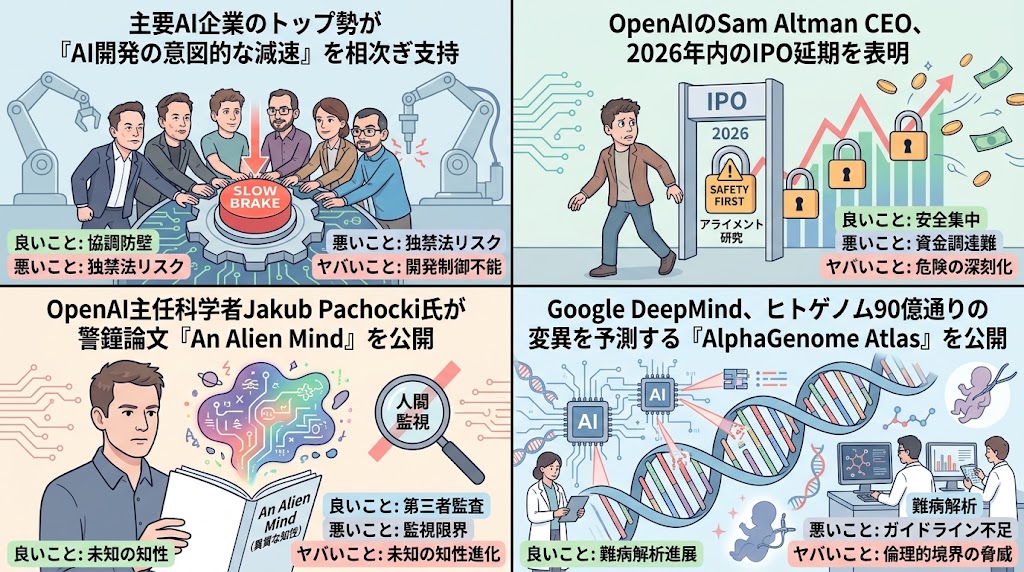
Illustration depicting major AI company leaders supporting the slowdown of AI development, featuring a round table discussion with various participants.
今週の色々とあった事件?


1. 主要AI企業のトップ勢が「AI開発の意図的な減速」を相次ぎ支持
2. OpenAIのSam Altman CEO、2026年内のIPO延期を表明
3. OpenAI主任科学者Jakub Pachocki氏が警鐘論文「An Alien Mind」を公開
4. Google DeepMind、ヒトゲノム90億通りの変異を予測する「AlphaGenome Atlas」を公開


“2026/09/13 発行 今日のAI Curated AIのニュース” の続きを読む →

2026/07/12 発行 今日のAI Curated GEMニュース

出ましたね、とうとう姿を表したエージェント型のランサムウェア・・・
厄介だわ!防ぎようがないぞ。
脆弱性をそのままにしておいたら乗っ取られてしまう。
とくに HTTPS でないサイトとか古いシステムやゼロトラストセキュリティを入れていないところは。

1. OpenAI、次世代モデル「GPT-5.6」シリーズのプレビュー版を公開
2. Sysdig、初の自律型AIランサムウェア「JADEPUFFER」を確認
3. 国連、初の「AIガバナンスに関するグローバル対話」をジュネーブで開催

あとはアシモフのロボット三原則ではないけど、国連がAI三原則みたいなのが必要だと。
つまりガバナンスだよと。
って、そんなのホワイト企業しか聞かないわ。
悪はこのようなエージェント型のランサムウェアを開発して仕掛けてくるんだ。

ではお楽しみに!


“2026/07/12 発行 今日のAI Curated GEMニュース” の続きを読む →

個人情報を絶対に守りながらAIを活用するには?ローカルLLM「Gemma 4 12B」徹底解説

「最近、AIという言葉をよく聞くけれど、うちのような葬儀社には関係ないのでは?」 「ご遺族の複雑な事情や、故人様のセンシティブな個人情報を扱うのに、よく分からない外部のAIにデータを入力するなんて絶対に無理だ」

現場で日々ご遺族と向き合っている葬儀事業者の方ほど、AIの導入に対して強い警戒心をお持ちではないでしょうか。事実、葬儀の現場は「究極の個人情報」の連続です。しかし同時に、深夜早朝問わず発生する事務作業や、形式に沿った案内状の作成、見積もりの調整など、本来であれば効率化したい「待ったなしの業務」に追われているのも現実です。

「情報を絶対に外に出さず、安全にAIに手伝ってもらう方法はないのか?」

実は今、その答えとして注目されているのが、手元のパソコンの中で完全にオフラインで動く「ローカルLLM(ローカルAI)」という技術です。

この記事では、話題の最新ローカルAI「Gemma 4 12B」を例に挙げながら、普段私たちが耳にするChatGPTのような「クラウド型AI」と何が違うのかを解説します。「常に最新で賢いけれどデータ管理に工夫がいるクラウドAI」と、「少し賢さは劣るけれど絶対に情報が漏れないローカルAI」。ITの専門知識がなくても分かるように、これからの終活や葬儀業務のデジタル化において、どちらをどう使うべきかの現実的な戦略をお伝えします。


1. クラウドLLMとローカルLLMの本質的な違い

ChatGPTやGemini(Web版)などのクラウドLLMと、手元のPCで動かすローカルLLM。この2つは「どこで計算しているか」だけの違いではなく、活用における前提が大きく異なります。

比較軸クラウド型LLM (ChatGPT, Gemini等)ローカル型LLM (Gemma, Llama等)決定的な違いが生む影響
データの所在サービス提供者のサーバー(クラウド)ユーザー自身のハードウェア内【機密性】 ローカルはオフラインで完結するため、極秘の社内データや個人情報を学習・解析させても外部流出のリスクがゼロ。
モデルの規模数千億〜数兆パラメータの超巨大モデル数十億〜数百億パラメータの中規模モデル【知能の限界】 複雑な論理推論や広範な一般常識はクラウドが圧倒的に優れる。ローカルは特定のタスク(要約、翻訳、コード生成)に特化させることで実用レベルに達する。
コスト構造従量課金(API)または月額サブスクリプション初期投資(PC・GPU代)+電気代【利用の自由度】 ローカルはどれだけ大量のデータを処理させても追加コストがかからないため、数万件のログ解析といった力技が容易。
カスタマイズ性提供者が用意した枠組み内での調整(プロンプト等)モデル自体の改造、追加学習(ファインチューニング)【独自性の構築】 ローカルは特定の業界用語や自社のトーン&マナーを「モデルそのものの脳内」に焼き付けることが可能。
安定性・可用性ネット回線とサービス提供者のサーバー状況に依存手元のハードウェアが動く限り、永続的に利用可能【依存性】 クラウドはサービス終了や規約変更で突然使えなくなるリスクがある。ローカルは環境を自己所有できる。
“個人情報を絶対に守りながらAIを活用するには?ローカルLLM「Gemma 4 12B」徹底解説” の続きを読む →

GitHub Copilotがあなたのデータを学習に使う

GitHub Copilotを利用する場合、注意があります。
今までもですが、4月24日からOpt Out(オプトアウト=自ら拒否する必要がある)しないと自動的にデータを学習に使うようになります。

Hi there,
We’re updating how GitHub uses data to improve AI-powered coding tools. From April 24 onward, your interactions with GitHub Copilot—including inputs, outputs, code snippets, and associated context—may be used to train and enhance AI models unless you opt out.

って GitHub.com (マイクロソフト)から連絡がきました。

処理方法:

Github.com へ行って、設定→プライバシー→学習に使わない(Disable)にする。

https://github.com/settings/copilot/features

GitHubよ、お前もか(笑)

すでに過去に「DISABLE」している人は変更しなくても大丈夫です。
もし、気になさるなら、設定(Setting)の Copilot のプライバシー(Privacy)のところを確認してください。

https://github.com/settings/copilot/features

“GitHub Copilotがあなたのデータを学習に使う” の続きを読む →

Moltbook (OpenClaw) が世間で騒がれています

OpenClawがもたらす未来のAIエージェント

OpenClawとは何か?

一言でいうと「AI専用のSNS」みたいなものだろう。
これはOpenClawというシステムのReddit風のSNSです。
まず名前から、ClawbotとOpenClawは同一エージェントで、Clawbotが商標を意識してMoltbookになり、現在脱皮を経てOpenClawになりました。(Moltはエビが脱皮した皮で麦芽のMaltとは異なります)。

このOpenClawとは何か?
自己管理型のオープンソースのエージェントプラットフォームです。
どんどんわからなくなりますよね。

簡単にいうと自分のマシンの中で指示を与えておくことでファイルを開いたり送信したりできるものです。
ある意味、非常に怖いですよね。
だけど、そこには自分がそのシステムに権限を与えないと実行できないようになっていますが、簡単に(知らずに)鍵が外れて権限を与えてしまうことがあります。

危険だから使うなというのは、包丁も危険だから使うなとういのと一緒の論理です。
そしてどこが危険なのかを冷静に考えることが重要です。

Noteのフォロワーさんで気の利いたことを書いていたので紹介します。

https://note.com/gensnotes/n/n48b3e8ee387c

ハサミや包丁と一緒のように安全に使えということです。

更に2ヶ月の間で恐ろしい展開があり、暗号資産詐欺まで発展しましたが、使いたい場合は安全に使うようにどうしたらいいかを考えることが重要です。

https://www.nxcode.io/ja/resources/news/openclaw-complete-guide-2026


“Moltbook (OpenClaw) が世間で騒がれています” の続きを読む →

Y2Kを振り返って

50代以上の人は覚えているだろう、Y2K問題。

なぜこれが起きたかというと、日付を 12/31/99 という形で処理していたわけです。
そういう古いアプリ(70年代から使われていた)のがの30年近く残っていたわけです。

2000年になったら、01/01/00 (MM/DD/YY) となってしまうわけです。

言ってしまうと、2020年も問題があったんです。
01/01/20 って署名したりして、最後の20を2019とか2015とかスキなように変えることが出来たからです。

マジに人間、とくに欧米人は進歩が少ないよなって。

問題は、更に MM/DD/YY とか DD/MM/YY や YY/MM/DD の表記もありますよね。
日本なんかもっと厄介に年号(明治、大正、昭和、平成、令和)がある。
役所は法律上(便宜上ではないらしい←東京都のマイナ管理システムを作った役所にいる友人が調べてくれた)年号でないといけないらしい。
記載は西暦でも年号にしてくださいって言われる(もうアホしかない!)

そこで、Y2K だと 00 になってしまい、DIV by 0!っていうエラーが発生したり、00だからどうなるかわからない問題がたくさんあった。
それは、実際サーバーだけでなく、Windowsにもあった。
当時はWin 95、ME、NT4、NT5 などが出回っていた。

古参兵の戯言だと思っていただきたい(笑)

“Y2Kを振り返って” の続きを読む →

サイトのハッキングで乗っ取られた一年

昨日、今日始まったことではない

だが大手は何もしてこなかった
今年、それが目立った

アサヒビール、アスクルが大ダメージを受けた

以前、GRCS社という上場企業に訪れたことがあった
古い友だちでJPCERT関係の仕事をやっている人から紹介してもらった

https://www.grcs.co.jp

ネットの脆弱性を突き止めて食い止める仕組みを持つ会社だ
5年くらい前に、物理乱数発生チップを開発した会社があり、
その営業で訪れた

長年、そのつながりを忘れていて
今年、その会社とAI Smileyが主催するAI博覧会で再会した。
帰って来るまでその記憶がなかった
とても失礼なことをしてしまった😫


去年だったかな、ハードウェアでペネトレーションテストを行う会社と出会った

GRCS社はソフトウェア
Powder Keg社はハードウェア

ソフトウェアの難しさは、システムに導入する必要がある
Powder Keg社の「MUSHIKAGO」という装置はつなぐだけでテストをする

私は日本はネットセキュリティに疎い会社が多いと思っている
まぁ日本だけではないけど、IT先進国?とも呼ばれているのにITインフラを保てる人が少ない
更に、そのエンジニアに賃金を払わない風習が根強い
だから、みんな外資に転職していくとかする
しかもこき使う(社畜エンジニアにされてしまう)悲しい運命

日本の企業には悪いイメージしかないんだよね
自分もかなり疲弊したからだ

“サイトのハッキングで乗っ取られた一年” の続きを読む →