AIがウイルスを作る時代?イギリスの「対生物兵器ラボ」と日本の未来

「映画の話ではありません。AIがたった数分で新種の病原体を設計できてしまう時代、世界はどうやって生き残ると思いますか?」

CoVID-19 コロナウィルスが当初中国の「武漢ウィルス」と騒がれました。
未だにその真相はわからないけど。
ただ、わかっていることは全世界を恐怖に陥れたウィルスであったことは確かだ。

戦争は弾丸た飛んでくるだけではない。
情報戦争みたいに日夜AIによってサーバ攻撃もあれば、細菌への脅威もあります。

その中でChatGPTのOpenAIやGeminiのDeepMindも参加し、
イギリス政府とタッグを組んで防衛戦を張ろうと。
その理由はわかりますでしょうか?

イギリス政府が発表した「AIバイオセキュリティ・ラボ(AI Biosecurity Lab / AIBL)」の設立について、
何が起きているのか、そして日本にどのような影響があるのかを少しわかりやすく整理して解説します。
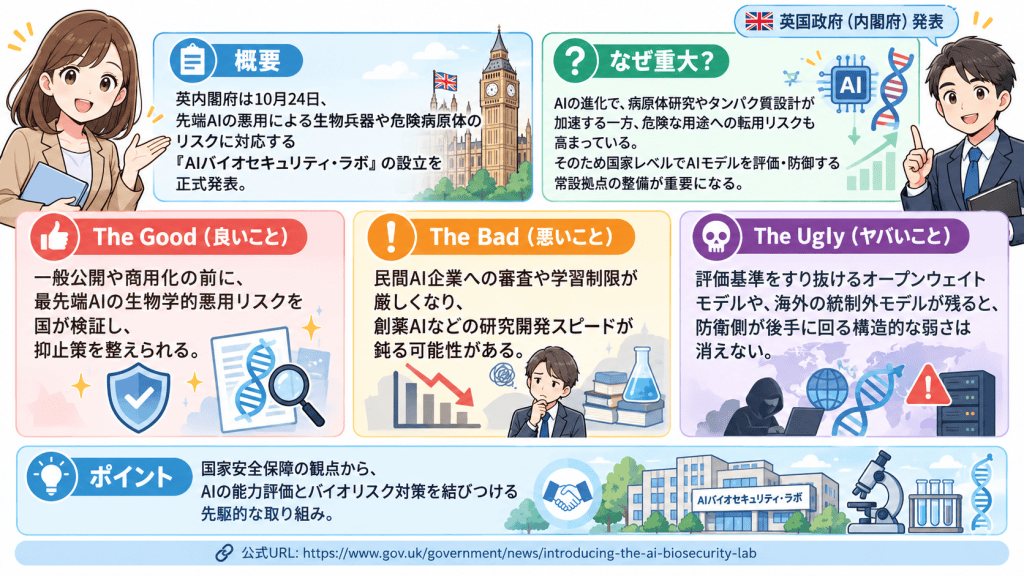
英国内閣府が発表した、AIを活用した生物兵器や危険生物体のリスク対策に関する情報をまとめたイラスト。各セクションには、良い点、悪い点、悪いことについての説明とポイントが含まれている。
今はChatGPTで作っています

英国政府(内閣府):AIによる生物兵器リスク対策「AIバイオセキュリティ・ラボ」の設立を発表

公式URL: https://www.gov.uk/government/news/introducing-the-ai-biosecurity-lab

  • 要約:
    • 英内閣府は10月24日、先端AIモデルが悪用されて生物兵器や危険な病原体が作成されるリスクを評価・防御する専門拠点「AI Biosecurity Lab」の設立を正式発表した。
  • なぜ重大なのか(根拠):
    • AIの進化に伴い、最先端モデルが生物兵器製造の知識やタンパク質設計を支援してしまうリスクが国家安全保障の最前線課題として浮上したためです。国家レベルでモデルの危険度を直接ストレステストする常設防衛機関の設置は国際的にも先駆的な動きとなります。
  • The Good, The Bad, and The Ugly:
    • The Good(良いこと): 最先端フロンティアモデルが一般公開・商用化される前に、危険な生物学的悪用耐性を国が検証・抑止できる点。
    • The Bad(悪いこと): 民間AI開発企業に対する生物・化学系データの学習制限や審査要件が厳格化し、創薬AIなどの研究開発スピードが鈍化する可能性がある点。
    • The Ugly(ヤバいこと): 評価基準をすり抜けるオープンウェイトモデルや海外の統制外モデルが存在する場合、防衛側が常に後手に回る構造的脆弱性が残る点。
“AIがウイルスを作る時代?イギリスの「対生物兵器ラボ」と日本の未来” の続きを読む →

Moltbook (OpenClaw) が世間で騒がれています

OpenClawがもたらす未来のAIエージェント

OpenClawとは何か?

一言でいうと「AI専用のSNS」みたいなものだろう。
これはOpenClawというシステムのReddit風のSNSです。
まず名前から、ClawbotとOpenClawは同一エージェントで、Clawbotが商標を意識してMoltbookになり、現在脱皮を経てOpenClawになりました。(Moltはエビが脱皮した皮で麦芽のMaltとは異なります)。

このOpenClawとは何か?
自己管理型のオープンソースのエージェントプラットフォームです。
どんどんわからなくなりますよね。

簡単にいうと自分のマシンの中で指示を与えておくことでファイルを開いたり送信したりできるものです。
ある意味、非常に怖いですよね。
だけど、そこには自分がそのシステムに権限を与えないと実行できないようになっていますが、簡単に(知らずに)鍵が外れて権限を与えてしまうことがあります。

危険だから使うなというのは、包丁も危険だから使うなとういのと一緒の論理です。
そしてどこが危険なのかを冷静に考えることが重要です。

Noteのフォロワーさんで気の利いたことを書いていたので紹介します。

https://note.com/gensnotes/n/n48b3e8ee387c

ハサミや包丁と一緒のように安全に使えということです。

更に2ヶ月の間で恐ろしい展開があり、暗号資産詐欺まで発展しましたが、使いたい場合は安全に使うようにどうしたらいいかを考えることが重要です。

https://www.nxcode.io/ja/resources/news/openclaw-complete-guide-2026


“Moltbook (OpenClaw) が世間で騒がれています” の続きを読む →

サイトのハッキングで乗っ取られた一年

昨日、今日始まったことではない

だが大手は何もしてこなかった
今年、それが目立った

アサヒビール、アスクルが大ダメージを受けた

以前、GRCS社という上場企業に訪れたことがあった
古い友だちでJPCERT関係の仕事をやっている人から紹介してもらった

https://www.grcs.co.jp

ネットの脆弱性を突き止めて食い止める仕組みを持つ会社だ
5年くらい前に、物理乱数発生チップを開発した会社があり、
その営業で訪れた

長年、そのつながりを忘れていて
今年、その会社とAI Smileyが主催するAI博覧会で再会した。
帰って来るまでその記憶がなかった
とても失礼なことをしてしまった😫


去年だったかな、ハードウェアでペネトレーションテストを行う会社と出会った

GRCS社はソフトウェア
Powder Keg社はハードウェア

ソフトウェアの難しさは、システムに導入する必要がある
Powder Keg社の「MUSHIKAGO」という装置はつなぐだけでテストをする

私は日本はネットセキュリティに疎い会社が多いと思っている
まぁ日本だけではないけど、IT先進国?とも呼ばれているのにITインフラを保てる人が少ない
更に、そのエンジニアに賃金を払わない風習が根強い
だから、みんな外資に転職していくとかする
しかもこき使う(社畜エンジニアにされてしまう)悲しい運命

日本の企業には悪いイメージしかないんだよね
自分もかなり疲弊したからだ

“サイトのハッキングで乗っ取られた一年” の続きを読む →