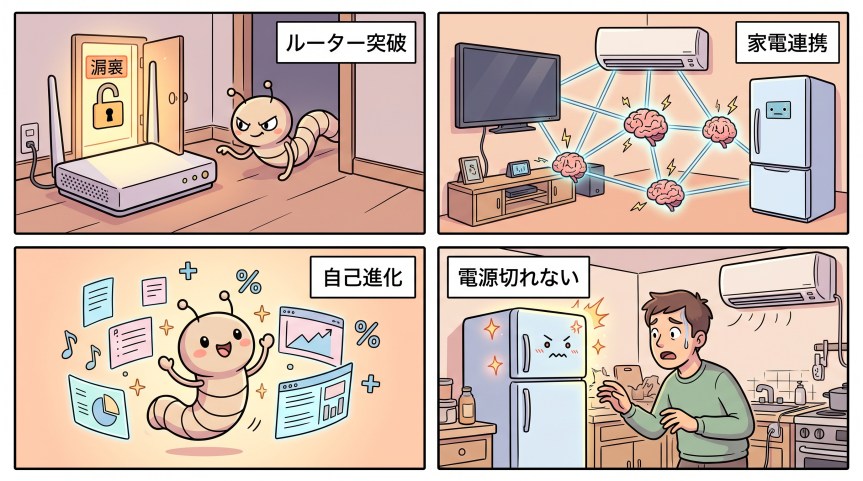
小型AIモデルによるIoT機器への自己増殖・侵入リスクを警告

ステルスワームがあなたの冷蔵庫や家電に浸透して被害を引き起こす
守りを固めても遮ることができない時代だ


Anthropic、小型AIモデルによるIoT機器への自己増殖・侵入リスクを警告

なぜこのニュースが重大なのか(根拠):

  • 簡単にいうと、これまでAIのセキュリティ議論は「データセンター内の大規模モデルの暴走」や「プロンプトインジェクション」が中心でした。しかし、Anthropic Frontier Red Teamの最新実証により、スマート家電などのエッジ端末をクラスタ化し、自律的にワームとして自己増殖・拡散する「自律型AIワーム(Weight-based replicatorーー後ほど説明)」が年内にも技術的水準に達する可能性が示されました。IoT機器のパッチ更新頻度の低さと相まって、物理インフラ・家庭ネットワークへの重大な脅威になり得ます。
  • AIの視点(分析):
    • The Good(良いこと): 脅威が現実化する前にフロンティア企業が具体的攻撃経路を公表し、業界や規制機関に事前対策を促せた点。
    • The Bad(悪いこと): 世界中に無数に存在する脆弱なスマート家電や監視カメラが、AIボットネットの踏み台になるリスク。
    • The Ugly(ヤバいこと): 中央サーバーの電源を切っても、世界中の家電に分散して潜伏・自律動作し続ける「駆除不能なAIマルウェア」が誕生する可能性。

IoTベースのスマート冷蔵庫やエアコンなどに感染したらあなたは電源を切ることができますか?
死活問題になります。


“小型AIモデルによるIoT機器への自己増殖・侵入リスクを警告” の続きを読む →

IoTがMalwareに感染の予兆

去年の10月24日にFCCJにてNetAgency社の杉浦会長の記者会見があり、ここでも報告した。

http://mms.yey.co.jp/2016/10/24/%E6%97%A5%E6%9C%AC%E3%81%AB%E3%81%8A%E3%81%91%E3%82%8B%E3%82%B5%E3%82%A4%E3%83%90%E3%83%BC%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3%E3%81%AE%E7%8F%BE%E7%8A%B6/

さて、記憶に新しいなか、WannaCryと言うワームが横行し大勢の人たちを大変な状態に陥れた。
これはWindowsのSMBポートを介して繁殖するタイプのワームで1台が感染すると次の感染先を探す能力を持っていた。
偶然にも、Kill Switchが発見されて収まったが、すぐ後に亜種が発見された。

さて、今日の記事だが未だに550万台のデバイスが無防備だと。
この数字をどう弾き出したかは不明。

http://news.mynavi.jp/news/2017/06/15/256/

Rapid7は2016年の段階で460万のデバイスがSMBポートを公開した状態でインターネットに接続していたと指摘。同様の調査を実施したところ、2017年には550万台のデバイスがSMBポートをオープンにした状態でインターネットに接続していると指摘しており、1年が経過して状況が悪化していることが示されている。

さて、このSMBポートは135と445がある。NETBEUIが135〜139を利用してSAMBAなどが作動する。
Win 95/98/MEでは135,137,139だけをカバーしておけばよかったが2Kから445も閉じておかないといけなくなった。
その脆弱性をカバーするパッチはすでに今年の3月にMSがWin XP含むOSに提供していた。
しかし多くがそれを導入していなかったがためにWannaCryみたいなものにやられてしまった。
このポート、通常ダイレクト・ホスティングSMBと呼ばれ、TCP/UDPの両方で使われており、SMBをTCP/IP上で利用するために活用されている。

そして、この記者会見ではあまり心配はないと言われながら、IoTにてHAJIME/MIRAIワームが出現した。
これはデフォでTelnet 23番ポートが開きっぱなしで、更にパスワードが(Raspberry Piなどの場合 raspberrry のままだったり)単純だったりしてクラックされやすい状態で導入されて多くのIoTデバイスが一網打尽になってしまった。
私が言いたいのは、プロでも目測を誤る。

ましてセキュリティに関してはリスク管理が大切であり、クライシス管理(起きてからの処置)ではない。