
標的型オンライン広告を感染経路として悪用するゼロクリック型スパイウェアの脅威を説明します。
2024年から2025年の間にイスラエルのスパイウェアを作る会社(今はGoogleから「正当な会社」マークを剥奪されています)が仕込んだ広告型マルウェアによる感染にて情報を抜かれてスパイされていた。
このスパイウェアのターゲットはジャーナリスト、政府の高官、活動家などとされています。
しかもゼロクリック
広告配信を悪用したゼロクリック感染
標的広告の背後にゼロクリック型スパイウェアを潜ませる手法を「アドインフェクション」または「アドフェクション」と呼び、カンディル(Candiru)製とされる傭兵スパイウェアを配信するために標的型オンライン広告が利用された最初の確認例です。
通常の広告配信は自動オークションで行われ、人間が都度介入しないため、攻撃者が高値で広告枠を獲得すると、正規の広告表示に見える形で標的端末へ到達できます。
ネットの広告を見るだけで、知らないうちにスマートフォンやパソコンがウイルスに感染してしまう、新しいタイプの危険なサイバー攻撃が見つかりました。
- 広告を見るだけで感染する仕組み: ニュースサイトやアプリで普通に広告が表示されただけで、リンクを踏んだりボタンを押したりしていなくても、端末がハッキングされてしまう手法(「AdFection」と呼ばれています)が使われました。
- 主な標的になったのは記者: 特に世界中のニュース機関が狙われており、アルジャジーラという放送局の記者たちの端末では、少なくとも45台が感染していたことが分かっています。(私のFCCJの友人もアルジャジーラに所属していました)。
- 裏で動いていた企業: 「Discover-Tech」という一見普通の広告を配信する会社が、イスラエルのスパイウェア(秘密の監視ツール)を作る会社と組んで、政府などの依頼を受けてこっそり情報を盗み出していました。
- 対策は難しい?: このウイルスは通常のセキュリティソフトでは見つけるのが難しいため、専門家は広告を非表示にする「広告ブロック(アドブロッカー)」を使うことなどを勧めています。
実際、今あるアドブロッカーは主にYouTubeなどのウザい広告を削除するのが多いです。
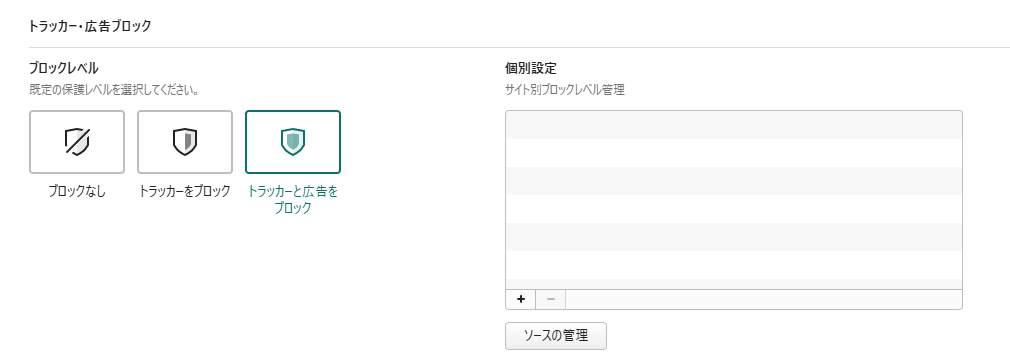
VivaldiやBraveなどのブラウザで「広告とトラッキング」拒否をすることをオススメします。
広告で食べているGoogle Chromeを可能な限り使わないことです。
Zero-Click Spyware Now Hides in Plain Sight Inside Targeted Online Ads
“Adfectionによる感染し情報を抜かれる” の続きを読む

