
標的型オンライン広告を感染経路として悪用するゼロクリック型スパイウェアの脅威を説明します。
2024年から2025年の間にイスラエルのスパイウェアを作る会社(今はGoogleから「正当な会社」マークを剥奪されています)が仕込んだ広告型マルウェアによる感染にて情報を抜かれてスパイされていた。
このスパイウェアのターゲットはジャーナリスト、政府の高官、活動家などとされています。
しかもゼロクリック
広告配信を悪用したゼロクリック感染
標的広告の背後にゼロクリック型スパイウェアを潜ませる手法を「アドインフェクション」または「アドフェクション」と呼び、カンディル(Candiru)製とされる傭兵スパイウェアを配信するために標的型オンライン広告が利用された最初の確認例です。
通常の広告配信は自動オークションで行われ、人間が都度介入しないため、攻撃者が高値で広告枠を獲得すると、正規の広告表示に見える形で標的端末へ到達できます。
ネットの広告を見るだけで、知らないうちにスマートフォンやパソコンがウイルスに感染してしまう、新しいタイプの危険なサイバー攻撃が見つかりました。
- 広告を見るだけで感染する仕組み: ニュースサイトやアプリで普通に広告が表示されただけで、リンクを踏んだりボタンを押したりしていなくても、端末がハッキングされてしまう手法(「AdFection」と呼ばれています)が使われました。
- 主な標的になったのは記者: 特に世界中のニュース機関が狙われており、アルジャジーラという放送局の記者たちの端末では、少なくとも45台が感染していたことが分かっています。(私のFCCJの友人もアルジャジーラに所属していました)。
- 裏で動いていた企業: 「Discover-Tech」という一見普通の広告を配信する会社が、イスラエルのスパイウェア(秘密の監視ツール)を作る会社と組んで、政府などの依頼を受けてこっそり情報を盗み出していました。
- 対策は難しい?: このウイルスは通常のセキュリティソフトでは見つけるのが難しいため、専門家は広告を非表示にする「広告ブロック(アドブロッカー)」を使うことなどを勧めています。
実際、今あるアドブロッカーは主にYouTubeなどのウザい広告を削除するのが多いです。
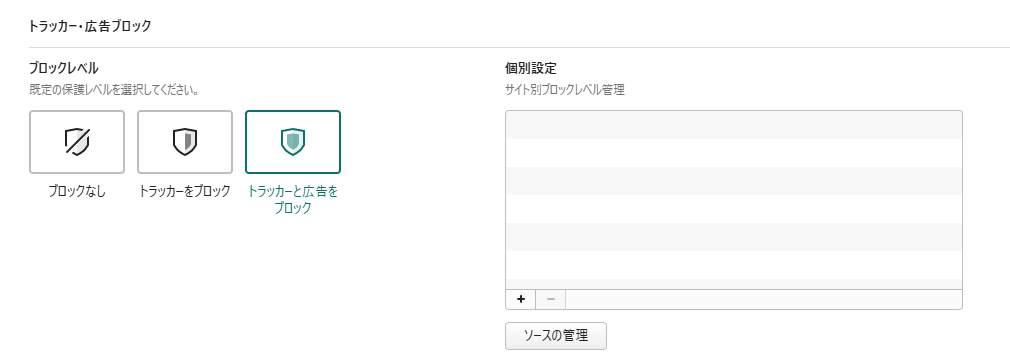
VivaldiやBraveなどのブラウザで「広告とトラッキング」拒否をすることをオススメします。
広告で食べているGoogle Chromeを可能な限り使わないことです。
Zero-Click Spyware Now Hides in Plain Sight Inside Targeted Online Ads
広告で何が問題かというと、皆さんLINEニュースとかでクリックすると広告ばかり出てきますよね。
とくに接続先がまとめサイトやスポーツ新聞だったりすると、もうカオスです。
LINEアプリの中でレンダリング(展開)されて、正規のブラウザから見れないわけです。
そして、広告を消すボタンが小さすぎて、しかも移動したりしています。
誰も幸せにならない仕組みを広告業界が作り上げています。
実は今、そうした「ネット上のいつもの広告」を悪用した、非常に厄介で危険なサイバー攻撃が見つかり、世界中で大きな話題になっています。
ITに詳しくない方でもよくわかるように、この危険な仕組みと対策をまとめました。
1. これまでの常識:「怪しい広告を押さなければ大丈夫」
これまでは、「怪しい広告が出てきても、触らずに無視(バツ印で閉じるなど)していれば安全」だと思われていました。
しかし、今回見つかった攻撃(専門用語で「AdFection」と呼ばれています)は違います。
2. 今回の新しい危険:「見ているだけでアウト(ゼロクリック)」
なんと、広告をタップもクリックもしていないのに、画面に広告が表示された瞬間にスマホやパソコンがウイルスに感染してしまうのです。
- LINEやスポーツ新聞サイトの広告の仕組み
まとめサイトやスポーツ新聞のサイト、LINEなどの画面に出てくる広告は、サイト運営者が1つずつ手作業で貼っているわけではありません。裏側で「広告の自動オークションシステム」が動いており、一瞬(0.1秒以下)のうちに「どの広告を出すか」が自動で決まっています。 - 悪質な業者が広告枠をコッソリ買い取った
今回の事件では、一見ふつうの広告会社を装った悪質な業者が、この自動オークションシステムに参加して広告枠を大量に買い取りました。 - 裏で勝手に起きていること
- あなたがまとめサイトやスポーツ新聞のページを開く。
- ページの中に広告が表示される(この時点で、広告の裏に潜むプログラムが「どんなスマホか」「どこからアクセスしているか」をこっそり確認する)。
- 狙った相手(記者や重要人物など)だと判明すると、目に見えないほど小さな仕組みを使って、スマホの中に強力な「盗聴・監視用ウイルス(スパイウェア)」を送り込む。
- 見ている本人は、ただニュースを読んでいるだけなので異変にまったく気づかない。
実際に、中東の大手ニュース局(アルジャジーラ)の記者たちのスマホやパソコン、少なくとも45台がこの方法で乗っ取られ、写真や連絡先、会話の内容などが盗み出されていました。
3. なぜスポーツ新聞やまとめサイトなどで起きやすいの?
スポーツ新聞系サイトやまとめサイトは、記事のあちこちに大量の広告枠が配置されています。
広告枠が多ければ多いほど、裏側で「自動で入れ替わるプログラム(JavaScriptなど)」が大量に動くことになります。
攻撃者はそうした「無数にある広告のスキマ」にコッソリ危険な仕掛けを紛れ込ませるため、サイト側も悪質な広告を見抜くのが非常に難しくなっているのです。
4. どうやって身を守ればいいの?(私たちができる対策)
この攻撃の怖さは、「ウイルス対策ソフトでも見つけるのが難しいこと」と「本人が何も悪い操作をしていないこと」です。
そのため、専門家は以下のような対策を勧めています。
- 広告ブロック(アドブロッカー)を使う
「広告を表示させること自体」が感染のきっかけになってしまうため、ブラウザの機能やアプリで広告そのものを画面に出さない(読み込ませない)ようにするのが、今もっとも効果的な予防策だとされています。 - スマホやパソコンの更新(アップデート)を忘れない
ウイルスはスマホの「システムの隙間(穴)」を突いて侵入します。
iPhoneやAndroid、ブラウザ(ChromeやSafariなど)の更新通知が来たら、すぐに最新の状態にしておきましょう。 - 不要な時は「簡易表示(リーダーモード)」を使う
ニュースサイトなどを読む際、ブラウザの「リーダーモード(文字だけを表示する機能)」を使うと、余計な広告プログラムが動かなくなるため安全性が高まります。
まとめ
これまで「うっとうしいな」と思われていたネットの広告ですが、これからは「ただ見ているだけで危険が潜んでいるかもしれないもの」として、ひとりひとりが防犯意識を持つ時代になってきています。

